


Antwort Was ist SOC 2 Zertifizierung? Weitere Antworten – Was ist SOC II
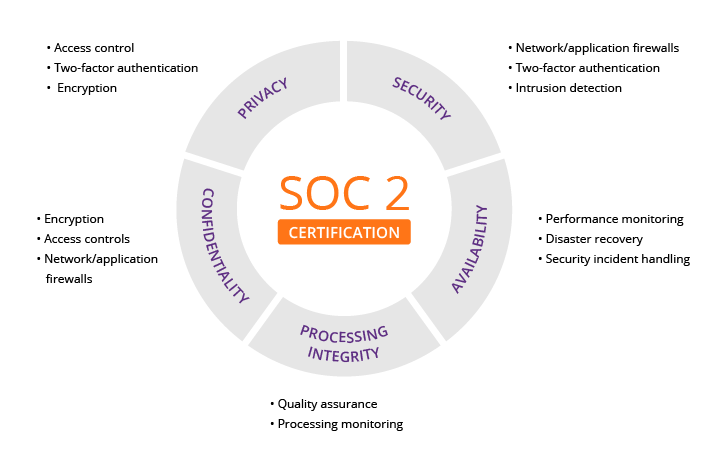
SOC 2 ist ein Auditbericht, der die Wirksamkeit der Kontrollen eines Serviceunternehmens in Bezug auf Sicherheit, Verf?gbarkeit, Verarbeitungsintegrit?t, Vertraulichkeit und Datenschutz bescheinigt.Typ I: SOC 1, Typ I Berichte konzentrieren sich auf die Effektivit?t eines Systems zu einem bestimmten Zeitpunkt. Typ II: SOC 1, Typ II-Berichte enthalten alle Informationen aus Typ I-Berichten, aber auch Informationen ?ber die Effektivit?t eines Systems ?ber einen bestimmten Zeitraum.SOC 3 ist ein ?ffentlicher Bericht ?ber interne Kontrollmechanismen in den Bereichen Sicherheit, Verf?gbarkeit, Verarbeitungsintegrit?t und Vertraulichkeit.
Wer ist ISO 27001 zertifiziert : Voraussetzung f?r die Vergabe eines ISO 27001-Zertifikats auf der Basis von IT -Grundschutz ist eine ?berpr?fung durch einen vom BSI zertifizierten ISO 27001-Grundschutz-Auditor.
F?r was steht SOC
Ein Security Operations Center verbessert die F?higkeit eines Unternehmens zur Erkennung von Bedrohungen, Reaktion und Pr?vention, indem alle Cybersicherheitstechnologien und -prozesse vereinheitlicht und koordiniert werden.
Was sagt der SOC Wert aus : Der State of Charge (SoC) ist ein Kennwert f?r den Ladezustand eines Akkus. Er beschreibt die noch verf?gbare Kapazit?t einer Batterie im Verh?ltnis zum Nominalwert und wird in Prozent angegeben. 40 % bedeuten demnach, dass der Akku noch eine Restladung von 40 % bezogen auf die Vollladung von 100 % hat.
SOC 2 Typ II-Compliance wurde speziell f?r Serviceorganisationen entwickelt. SOC 2 Typ II enth?lt Grunds?tze f?r Datensicherheit, Verf?gbarkeit, Vertraulichkeit, Datenschutz und Integrit?t der Transaktionsverarbeitung. Typ II gibt an, dass das Audit ?ber einen l?ngeren Zeitraum, oft sechs Monate, durchgef?hrt wurde.
Ein SOC 1-Bericht dokumentiert die internen Kontrollmechanismen eines Cloud-Dienstanbieters, die f?r die Finanzberichterstattung eines Kunden relevant sein k?nnen.
Was sagt eine ISO 27001 Zertifizierung aus
Eine ISO 27001 Zertifizierung ist ein dokumentierter Nachweis, dass ein Informationssicherheits-Managementsystem mit den Anforderungen der ISO 27001 konform ist. Es handelt sich also um eine Systemzertifizierung. Unternehmen sind oftmals mit der Forderung konfrontiert, ein ISMS zu f?hren und zu zertifizieren.Mit der Zertifizierung nach ISO 27001 haben Unternehmen und Organisationen die M?glichkeit, Risiken in der Informationssicherheit zu senken. Weiterhin hilft das ISMS, den Sicherheitsvorschriften besser gerecht zu werden und die Entwicklung einer Sicherheitskultur zu f?rdern.Das SOC nutzt eine Reihe von Tools, die Daten aus dem gesamten Netzwerk und von verschiedenen Ger?ten erfassen, auf Anomalien ?berwachen und die Mitarbeiter bei potenziellen Bedrohungen warnen. Der Aufgabenbereich des SOC geht jedoch ?ber das blo?e Reagieren auf akut auftretende Probleme hinaus.
Der SoC ist ein entscheidender Faktor f?r die Reichweite eines Elektroautos. Je h?her der SoC, desto weiter kann das Fahrzeug fahren. Eine niedrige SoC bedeutet hingegen eine geringere Reichweite und kann zu Einschr?nkungen im Betrieb f?hren.
F?r was steht SoC : Ein Security Operations Center verbessert die F?higkeit eines Unternehmens zur Erkennung von Bedrohungen, Reaktion und Pr?vention, indem alle Cybersicherheitstechnologien und -prozesse vereinheitlicht und koordiniert werden.
Was versteht man unter SOC : Der State of Charge (SoC) ist ein Kennwert f?r den Ladezustand eines Akkus. Er beschreibt die noch verf?gbare Kapazit?t einer Batterie im Verh?ltnis zum Nominalwert und wird in Prozent angegeben. 40 % bedeuten demnach, dass der Akku noch eine Restladung von 40 % bezogen auf die Vollladung von 100 % hat.
Was bringt mir eine ISO Zertifizierung
Warum ist ISO wichtig ISO-Zertifizierungen sind f?r Unternehmen von entscheidender Bedeutung, da sie Vertrauen bei Kunden, Partnern und Stakeholdern schaffen. Sie zeigen, dass ein Unternehmen bestimmte Qualit?tsstandards erf?llt und sich dazu verpflichtet, diese aufrechtzuerhalten.

Das Zertifikat beh?lt aber nur dann seine G?ltigkeit, wenn Sie j?hrlich ein ?berwachungsaudit durchf?hren. Nach drei Jahren m?ssen Sie sich dann einer Re-Zertifizierung unterziehen. Ihre ISO/IEC 27001 Zertifizierung l?uft also ohne Re-Zertifizierung nach drei Jahren ab.Der State of Charge (SoC) ist ein Kennwert f?r den Ladezustand eines Akkus. Er beschreibt die noch verf?gbare Kapazit?t einer Batterie im Verh?ltnis zum Nominalwert und wird in Prozent angegeben. 40 % bedeuten demnach, dass der Akku noch eine Restladung von 40 % bezogen auf die Vollladung von 100 % hat.
Was sagt der SoC Wert aus : Der State of Charge (SoC) ist ein Kennwert f?r den Ladezustand eines Akkus. Er beschreibt die noch verf?gbare Kapazit?t einer Batterie im Verh?ltnis zum Nominalwert und wird in Prozent angegeben. 40 % bedeuten demnach, dass der Akku noch eine Restladung von 40 % bezogen auf die Vollladung von 100 % hat.